PHP2Shell: dos fallos críticos en PHP que afectan a tu web WordPress (y qué hacer YA)
Actualizado el 21 de octubre de 2026. La situación evoluciona con rapidez, así que conviene que revises las fuentes oficiales.
Si tienes una web hecha con WordPress, hoy te toca hacer una comprobación rápida: aunque tu web vaya perfectamente. El equipo de PHP, el lenguaje en el que funcionan WordPress y la mayoría de webs de pymes, ha publicado hoy un parche de emergencia para dos vulnerabilidades críticas. Ya se han detectado intentos de explotación.
No hace falta asustarse, pero tampoco conviene dejarlo para la semana que viene. Te contamos qué ha pasado, a quién afecta y qué puedes hacer hoy mismo: tanto si te encargas tú de tu web como si te la lleva una agencia.
🚨Desde Iveltia podemos ayudarte a:
🔎 Identificar y revisar sus plataformas PHP
🛡️ Evaluar la exposición y el impacto técnico
⚡ Definir planes de actuación y actualización
🧪 Validar compatibilidad y regresión
🔄 Modernizar aplicaciones donde la deuda técnica dificulta reaccionar con rapidez ante incidentes de seguridad.
Escríbenos a info@iveltia.com
Qué ha pasado
Dos fallos con nombre propio: PHP2Shell
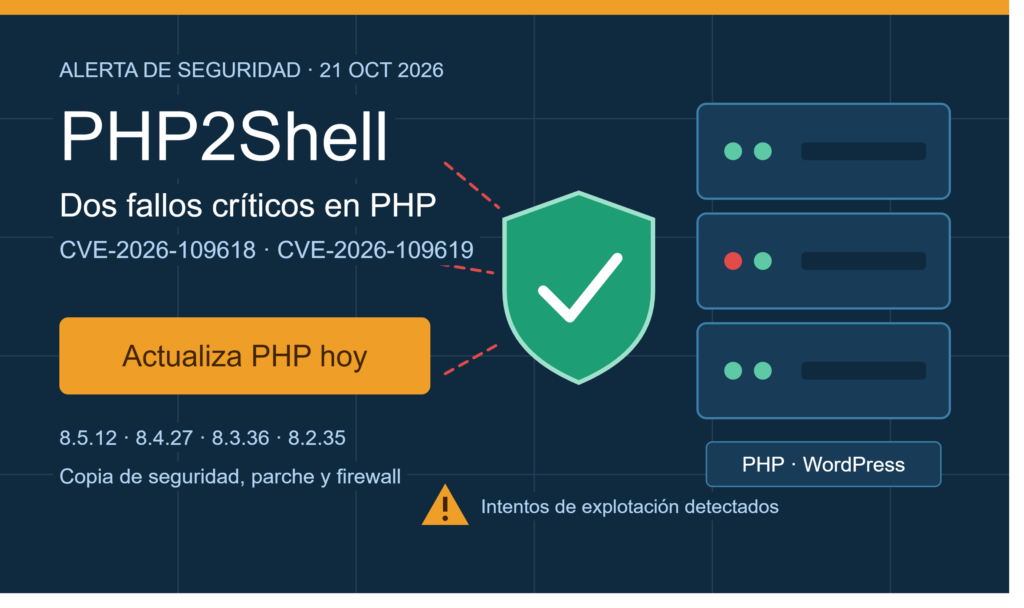
Las vulnerabilidades son CVE-2026-109618 y CVE-2026-109619, y se conocen en conjunto como PHP2Shell. El equipo de PHP las valora con un 9,2 sobre 10 en la escala CVSS v4.0, una nota muy alta.
Explicado de forma sencilla, permiten que alguien, sin usuario ni contraseña, consiga que tu servidor ejecute código que no debería ejecutar. En seguridad se llama «ejecución remota de código sin autenticación» y es de lo peor que le puede pasar a una web.
Quien lo consigue puede instalar malware, robar datos o usar tu servidor para atacar a otros.
Cómo se ha desarrollado
El 20 de octubre, el equipo de PHP avisó de que habría un parche de emergencia, pero sin dar detalles. Ese mismo día se filtró información técnica antes de la divulgación coordinada, y PHP adelantó la publicación del parche, que estaba prevista para el 22. Las versiones corregidas salieron el 21 de octubre a las 14:00 UTC.
Los organismos de ciberseguridad lo consideran un problema muy serio
El CERT-EU, el equipo de respuesta a incidentes de las instituciones europeas, publicó un aviso (2026-018) sobre estos fallos. Según los análisis publicados, recomienda aislar los sistemas expuestos a internet cuando no se pueda parchear de inmediato. El NCSC británico aconseja valorar poner fuera de línea cualquier sistema que no se pueda corregir enseguida. No son avisos habituales.
Ya hay intentos de ataque
Dane Knecht, director de tecnología (CTO) de Cloudflare, confirmó que ya veían los primeros ataques dirigidos a estos fallos. Otras empresas de seguridad, como WatchTowr, también han registrado intentos de explotación.
Con código de exploit circulando ya por internet, lo sensato es actuar como si el riesgo fuera inmediato.
A quién afecta
Si tienes una web con WordPress, Drupal, Joomla, Magento o WooCommerce: TE AFECTA.
Estos gestores de contenido funcionan sobre PHP, así que el fallo no está en WordPress ni en tus plugins, sino en el «motor» que hay debajo, en el servidor. Por eso no se arregla desde WordPress: hay que actualizar PHP.
Los fallos afectan a prácticamente todas las versiones de PHP desde la 5.4, y quedan en el ámbito de cualquier instalación que sirva páginas web. El equipo de PHP considera de mayor riesgo las instalaciones con Apache y mod_php, porque la explotación se puede lanzar con una sola petición, antes de que se ejecute código de la aplicación. Eso significa que ni la pantalla de login ni los plugins de seguridad llegan a intervenir.
Da igual que tu web sea una tienda online, la página de un restaurante o una web corporativa: si funciona con PHP y no está actualizada, estás dentro.
Qué versiones de PHP corrigen el fallo
Las versiones corregidas son:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Tres precisiones importantes:
- PHP 8.1 y anteriores (7.4, 8.0…) ya no reciben actualizaciones oficiales. Existen correcciones a nivel de código fuente para quien compila PHP por su cuenta, pero para una pyme lo sensato es pasar a una versión con soporte.
- PHP 8.2 recibe solo correcciones de seguridad y llega al fin de vida el 31 de diciembre de 2026. Si vas a migrar, conviene apuntar más alto: PHP 8.5 (soporte hasta finales de 2027) o, como mínimo, la 8.4.
- Si tu servidor usa el PHP de la distribución (por ejemplo, un VPS con Ubuntu o Debian), los parches llegan con numeración propia, como «8.3.6-0ubuntu0.24.04.13». No busques «8.3.36»: comprueba con tu proveedor o con el gestor de paquetes que se ha instalado la actualización de seguridad.
Qué hacer hoy si tienes una web WordPress
1. Haz una copia de seguridad antes de tocar nada
Asegúrate de tener una copia reciente de la web completa: archivos y base de datos. La mayoría de hostings hacen copias automáticas; comprueba que existe una de hoy o de ayer, o crea una a mano. Si algo falla al actualizar, podrás volver atrás en minutos.
2. Comprueba y actualiza PHP desde tu hosting
Entra en el panel de tu hosting y busca el apartado de gestión de PHP. Ahí verás qué versión usa tu web. En muchos hostings gestionados el proveedor aplica los parches dentro de la misma rama (por ejemplo, de una 8.3 antigua a la 8.3.36), pero no lo des por hecho: compruébalo o pregunta a su soporte.
Si tu web está en una versión antigua (8.1 o anterior), el salto a una versión moderna puede hacer que algún plugin o tema viejo deje de funcionar. Conviene probarlo con calma y con la copia de seguridad a mano.
3. Pon un firewall delante de tu web
Un firewall de aplicaciones web (WAF) filtra el tráfico malicioso antes de que llegue a tu servidor. Cloudflare ha desplegado reglas contra los vectores de ataque conocidos de PHP2Shell, disponibles para todos sus clientes, incluidos los del plan gratuito.
Dos cosas a tener en cuenta:
- La protección solo funciona si el tráfico de tu web pasa realmente por Cloudflare. Si ya lo usas con un plan de pago, comprueba que el WAF está activado y que las reglas no están configuradas solo en modo registro.
- El propio Cloudflare lo califica de medida provisional. El firewall te da tiempo, no te libra del problema: es una barrera mientras actualizas, no un sustituto de la actualización.
4. Si gestionas tú el servidor, reduce la exposición mientras actualizas
Desactivar la opción session.upload_progress.enabled de PHP cierra la vía de ataque que se ha visto más explotada, pero no es una solución completa: hay otras rutas posibles. Úsalo, como mucho, como medida de urgencia hasta que puedas actualizar.
5. Si no puedes parchearlo ya, valora desconectar la web
Suena drástico, pero una web caída un día es mucho mejor que una web infectada durante semanas, con tu marca enviando spam o tus clientes viendo avisos de «sitio peligroso» en Google.
Aislarla, ponerla tras un control de acceso o ponerla temporalmente fuera de línea son las opciones que recomiendan los organismos de seguridad cuando no hay forma de aplicar el parche.
6. Vigila durante los próximos días
Aunque ya hayas actualizado, estate atento a señales raras:
- Usuarios administradores en WordPress que no reconoces.
- Archivos o plugins nuevos que nadie ha instalado.
- Redirecciones a páginas extrañas o contenido que no es tuyo.
- Avisos de tu hosting, de Google Search Console o del antivirus de tus visitantes.
Si ves algo raro, no lo borres sin más: guarda una copia y pide ayuda para revisar qué ha pasado. Recuerda que actualizar PHP cierra la puerta, pero no echa a quien ya hubiera entrado antes.
Lo que no debes hacer
No pienses «mi web es pequeña, a nadie le interesa». Estos ataques son automáticos: hay programas que recorren internet buscando cualquier servidor vulnerable, sin importar quién sea el objetivo.
Y tampoco te quedes tranquilo solo porque WordPress y los plugins estén al día: aquí lo que hay que actualizar es PHP, que no es lo mismo.